Partager l'article
Etiquettes
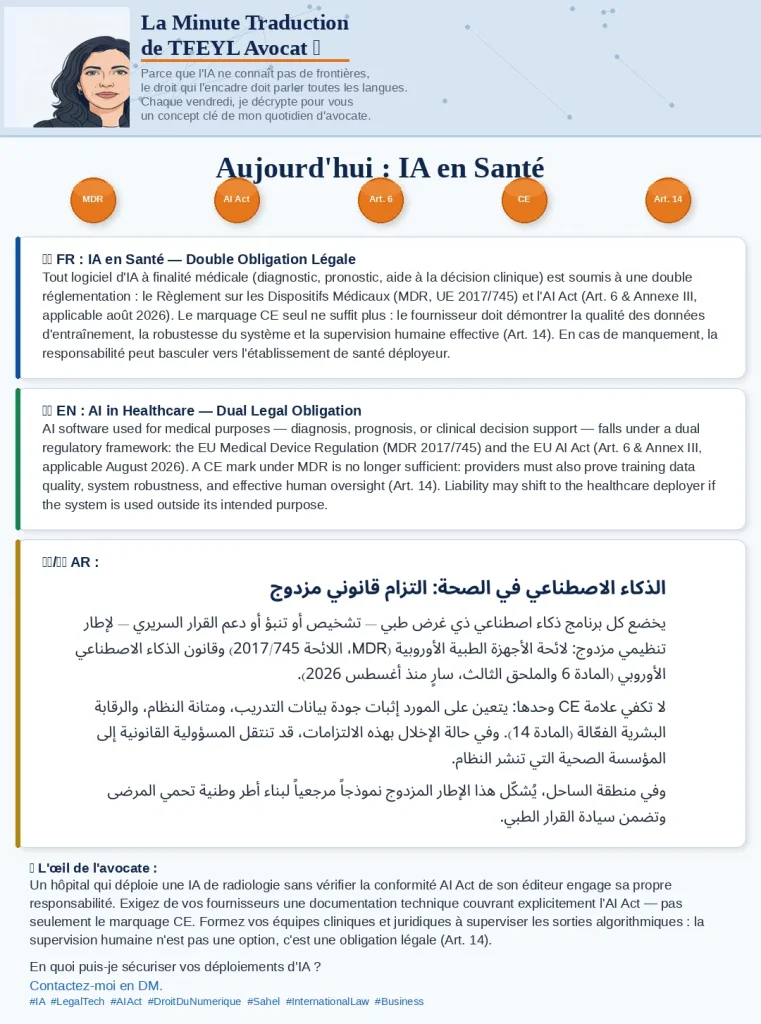
IA en Santé : Pourquoi le marquage CE ne suffit plus (Décryptage AI Act & MDR)
Par TFEYL Avocat
L’intégration de l’intelligence artificielle dans le secteur médical n’est plus une perspective d’avenir, c’est une réalité clinique.
Des algorithmes de diagnostic radiologique aux systèmes prédictifs de détérioration des patients, l’IA transforme la pratique médicale.
Cependant, cette révolution technologique s’accompagne d’un bouleversement réglementaire majeur.
Jusqu’à présent, les éditeurs de logiciels médicaux se concentraient principalement sur l’obtention du marquage CE au titre du Règlement sur les Dispositifs Médicaux (MDR).
Avec l’entrée en vigueur de l’AI Act (Règlement UE 2024/1689), ce paradigme est révolu. Les systèmes d’IA à finalité médicale sont désormais soumis à une double obligation légale.
Cet article décrypte les enjeux juridiques de cette superposition normative et ses conséquences directes pour les fournisseurs et les établissements de santé déployeurs.
1. La fin de l’unicité réglementaire : l’intersection MDR et AI Act
Le Règlement (UE) 2017/745 relatif aux dispositifs médicaux (MDR) encadre strictement les logiciels à finalité médicale (diagnostic, pronostic, aide à la décision clinique). L’obtention du marquage CE sous ce régime exigeait déjà la démonstration du bénéfice clinique et de la sécurité du dispositif [1].
L’AI Act vient superposer une nouvelle couche de conformité. Selon l’Article 6 et l’Annexe III (point 5.a) du Règlement IA, les systèmes d’IA destinés à être utilisés comme composants de sécurité dans la gestion des patients ou l’aide à la décision médicale sont classés d’office comme systèmes à haut risque [2].
Cette classification déclenche l’application d’un corpus d’obligations ex-ante (avant la mise sur le marché) qui s’ajoutent aux exigences du MDR. L’applicabilité de ces dispositions pour les systèmes à haut risque est fixée à août 2026, laissant une fenêtre de mise en conformité particulièrement courte pour des cycles de développement logiciel complexes.
2. Les nouvelles exigences cumulatives pour les fournisseurs
Le marquage CE médical atteste de la performance clinique, mais l’AI Act exige désormais de prouver la « fiabilité algorithmique ». Les fournisseurs doivent intégrer de nouvelles exigences dès la phase de conception (compliance by design) :
Exigence AI Act | Implication pratique pour l’IA médicale |
Gouvernance des données (Art. 10) | Les jeux de données d’entraînement, de validation et de test doivent être pertinents, représentatifs et exempts d’erreurs. Il faut prouver l’absence de biais algorithmiques pouvant entraîner des discriminations dans les soins. |
Transparence (Art. 13) | Le fonctionnement du système doit être suffisamment transparent pour permettre aux utilisateurs (les médecins) d’interpréter les résultats. L’effet « boîte noire » est juridiquement proscrit. |
Supervision humaine (Art. 14) | Le système doit être conçu pour permettre à une personne physique de le superviser efficacement. Le médecin doit pouvoir comprendre, ignorer ou interrompre le système à tout moment. |
Robustesse et cybersécurité (Art. 15) | L’IA doit être résiliente face aux erreurs, aux incohérences et aux attaques visant à manipuler les données d’entrée (ex: altération de pixels sur une IRM). |
3. Le basculement du risque vers les établissements de santé
L’un des aspects les plus critiques de cette nouvelle architecture légale concerne les hôpitaux et cliniques qui déploient ces solutions. L’AI Act introduit la notion de « déployeur » (deployer), assortie d’obligations spécifiques.
Un établissement de santé qui déploie une IA de radiologie sans vérifier la conformité AI Act de son éditeur engage sa propre responsabilité. Plus grave encore, si l’hôpital modifie la finalité prévue du système, ou l’entraîne avec ses propres données locales de manière substantielle, il peut être juridiquement requalifié en « fournisseur » et assumer l’intégralité des obligations de conformité et de marquage CE.
« La supervision humaine n’est pas une option technique, c’est une obligation légale. Les établissements de santé doivent former leurs équipes cliniques à comprendre les limites des systèmes d’IA qu’ils utilisent. »
4. La perspective internationale : l’impact sur la région du Sahel
L’AI Act a une vocation extraterritoriale assumée (effet Bruxelles). Les systèmes développés hors de l’UE mais dont les résultats sont utilisés dans l’UE y sont soumis.
Pour la région du Sahel et le continent africain, cette double exigence (MDR + AI Act) représente à la fois un défi et une opportunité. L’importation de systèmes d’IA médicaux européens garantit un haut niveau de sécurité pour les patients locaux. Cependant, il est crucial que les données d’entraînement de ces systèmes intègrent la diversité génétique et épidémiologique des populations africaines (conformément à l’Art. 10 sur la représentativité des données), sous peine d’importer des biais algorithmiques préjudiciables à la santé publique locale.
Ce cadre européen strict constitue un modèle de référence (benchmark) précieux pour les législateurs africains dans la construction de leurs propres cadres de souveraineté numérique et de protection des données de santé.
Conclusion : Sécuriser vos déploiements
La conformité n’est plus un simple exercice de cases à cocher en fin de projet. Elle doit être intégrée dès la conception de l’algorithme.
Pour les éditeurs (fournisseurs) : L’audit de vos données d’entraînement et la documentation technique exhaustive de vos choix de conception sont vos meilleures assurances contre le risque de responsabilité.
Pour les hôpitaux (déployeurs) : Exigez de vos fournisseurs une documentation technique couvrant explicitement l’AI Act, et mettez en place des protocoles stricts de supervision humaine.
En quoi puis-je sécuriser vos déploiements d’IA ? Contactez le cabinet TFEYL Avocat pour un audit de conformité de vos solutions d’IA en santé.
Références
[1] Règlement (UE) 2017/745 du Parlement européen et du Conseil du 5 avril 2017 relatif aux dispositifs médicaux. EUR-Lex
[2] Règlement (UE) 2024/1689 du Parlement européen et du Conseil du 13 juin 2024 établissant des règles harmonisées concernant l’intelligence artificielle (règlement sur l’intelligence artificielle). EUR-Lex